ある日、突然メールが大量に送られて来ました。
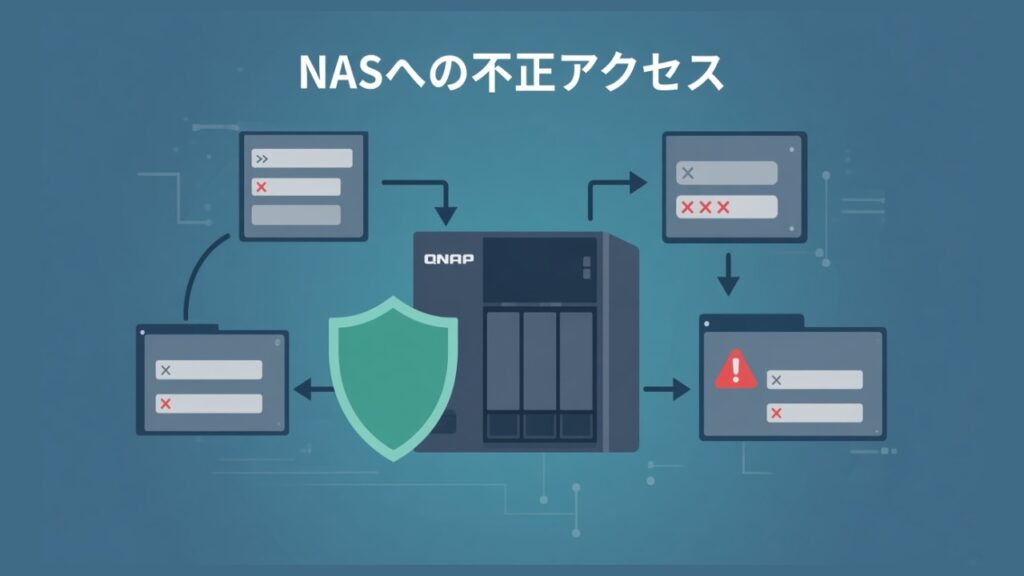
内容を確認してみると、自宅のNASからの自動通知で、どうやら誰かが自宅のNASに不正にログインしようとして、失敗しているという内容のメール。
確認している間にも、以下のようなメールが次から次へと大量に入って来ました。
NAS Name: 〇〇〇〇
Severity: Error
Date/Time: 〇〇〇〇
App Name: Users
Category: Login
Message: [Users] Failed to log in via user account “admin”. Source IP address: 173.212.253.24.
ちょうど出先だったため、とりあえずリモートからNASをシャットダウンしておいて、数時間後に帰宅してからNASを起動してみると、まだ攻撃が続いていました。
最終的には、ポートの変更をともなうセキュア接続の有効化で攻撃を止めることができました。
一応当時の対処法について記録しておきます。
ログの確認
とりあえず、ログを確認してみると、数十秒間隔で攻撃されていて、ユーザー名がadmin、または欧米でありがちな名前にランダムに変更しながら、しかもIPアドレスも変えてログインしようとしていました。
行った対策
DDNSの停止
まず最初に、NASのサービスである無料のDDNS(ダイナミックDNSサービス)を停止してみました。
プロバイダーから与えられているグローバルIPアドレスか、このDDNSのどちらかからアクセスしているのだろうと考えたからです。しかし、これを止めてもなお、攻撃は止まりませんでした。
IPアドレスの変更
どうやらDDNSからではなく、自分のグローバルIPアドレスの方に攻撃されているようなので、IPアドレスの変更を試みました。
プロバイダとは固定IPアドレスでの契約をしていないので、ルーター、モデムの再起動でIPが変わるはず。。。
しかし、IPが変わりません。プロバイダによっては、30分から数時間、長い場合は数日間、割り振ったIPアドレスが変わらない場合があるようです。
一応、3時間モデムの電源を切ってみましたが、変わりませんでした。
不正IPアドレスのブロック
NASには、セキュリティ設定で、一定期間内に指定回数以上ログインに失敗した場合、一定期間そのIPアドレスをブロックするという機能があります。
その設定画面を開くと、デフォルトで設定済みになっていました。そこで、ブロックしたリストを見てみると、なんと! 1つもブロックされていません。(え!?)
最初に書いたように、相手はIPアドレスを常に変更して攻撃しているので、この機能では防げないんですね。。。
セキュア(https)接続の有効化
こちらも、NASのセキュリティ機能の1つで、最近では必須になってきたセキュア接続。これを有効にしました。
当時の設定は、有効にはなっていましたが、必須にはしていませんでした。早速、常にセキュア接続する設定に変更してみました。
すると、ピタッと攻撃が止まりました。
セキュア接続を必須にすると8080ポートでの接続ができなくなり、443ポートでの接続が必須になります。そのお陰で攻撃が止まったんだと思います。
adminユーザーの無効化
攻撃は止まったんですが、今後の対策として、デフォルトで有効のadminというadministrator権限のあるユーザーを無効にするというのもしておきました。
ログインはユーザー名とパスワードの組み合わせですので、ユーザー名が、推測しやすいadminのままでは、セキュリティレベルが低いので、任意のユーザー名を新たに作成して、administrator権限を与えて、adminの方は無効に設定しました。
まとめ
このような攻撃を減らす手っ取り早い方法は、ポートを変更する事でした。セキュア必須だと不便がでる場合は、通常ポートの8080を別のポートに変更するといいかもしれません。自分はセキュア必須のままですが、たまに443ポートへも攻撃があります。推測しやすいID、パスワード、ポートは攻撃の対象になってしまいますね。
今回のような、ID、パスワードを総当りで試行してくる、ブルートフォースアタックという力技の攻撃が最近増えています。NASへの攻撃だけじゃなく、サーバに設置しているWordPressなどへの攻撃も増えているみたいですね。今回はパスワード1つで防ぎきった感じで、万が一破られていたらと思うとゾッとします。
他にも、外部からアクセスできる機器がいくつかあるので、そのあたりのセキュリティも見直さなければいけませんね。